dropdown_menu

Jumat, 04 September 2026

rangkuman materi Network Basic


MATERI PEMBELAJARAN JARINGAN

Pengenalan IPv4, Kelas IP Address, Subnetting, VLAN Access & Trunk, Routing, dan Routing Dinamis OSPF

Untuk pembelajaran TKJ / Administrasi Jaringan

Modul ringkas + referensi konfigurasi Cisco IOS + troubleshooting

Tujuan pembelajaran

•  Menjelaskan struktur IPv4 dan fungsi network ID, host ID, serta broadcast.

•  Mengidentifikasi kelas alamat IPv4 dan memahami konsep private/public address.

•  Menghitung subnet, prefix/CIDR, jumlah subnet, dan jumlah host.

•  Membuat dan menguji VLAN access serta VLAN trunk pada switch Cisco.

•  Menghubungkan jaringan berbeda menggunakan routing statis.

•  Mengonfigurasi dan memverifikasi OSPF single-area pada router Cisco.

•  Melakukan troubleshooting menggunakan perintah show, ping, dan traceroute.

BAB 1 — PENGENALAN IPv4

IPv4 (Internet Protocol version 4) adalah protokol pengalamatan yang menggunakan 32 bit. Alamat IPv4 biasanya ditulis dalam empat oktet desimal yang dipisahkan titik, misalnya 192.168.10.25. Setiap oktet bernilai 0–255.

Struktur 32 bit: 8 bit + 8 bit + 8 bit + 8 bit = 32 bit.

Contoh: 192.168.10.25 → 11000000.10101000.00001010.00011001

Alamat IPv4 secara logis terdiri dari bagian network dan host. Batas keduanya ditentukan oleh subnet mask/prefix.

Contoh: 192.168.10.25/24 → subnet mask 255.255.255.0. Tiga oktet pertama adalah network; oktet terakhir digunakan untuk host.

Istilah penting

•  Network address: alamat identitas jaringan; seluruh bit host bernilai 0.

•  Host address: alamat yang dapat diberikan kepada perangkat.

•  Broadcast address: alamat untuk mengirim ke semua host dalam subnet; seluruh bit host bernilai 1.

•  Subnet mask: menentukan bagian network dan host.

•  Prefix/CIDR: jumlah bit network, misalnya /24.

•  Default gateway: alamat router yang digunakan host untuk menuju jaringan lain.

Contoh /24: 192.168.10.0/24 → network 192.168.10.0, host 192.168.10.1–192.168.10.254, broadcast 192.168.10.255.

Kamis, 02 April 2026

Intro to Network Address Translation

 Network Address Translation (NAT) adalah teknik untuk mengubah suatu alamat IP menjadi alamat IP lain saat paket melewati perangkat jaringan (biasanya router atau firewall).

Secara umum sering diterapkan oleh ISP untuk mentranslasikan IP address private (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/24) menjadi IP address public.

IP address public adalah IP address yang dapat digunakan di Internet agar perangkat dapat saling berkomunikasi secara global dan dapat diakses oleh jaringan di luar (Internet).

Selain mengubah IP address dengan tipe protokol yang sama (IPv4 menjadi IPv4), Network Address Translation juga dapat digunakan untuk mengubah IP address dari satu protokol ke protokol lain, seperti NAT64 (IPv6 ke IPv4)

NAT juga memiliki beberapa berfungsi seperti berikut:

  • Menghemat penggunaan IP address public (IP conservation)
  • Menyembunyikan struktur jaringan internal
  • Mempermudah manajemen pengalamatan jaringan internal

NAT Configuration on Cisco


Static NAT on Cisco

Pada Cisco, Static NAT digunakan untuk membuat pemetaan tetap antara IP private dan IP public.

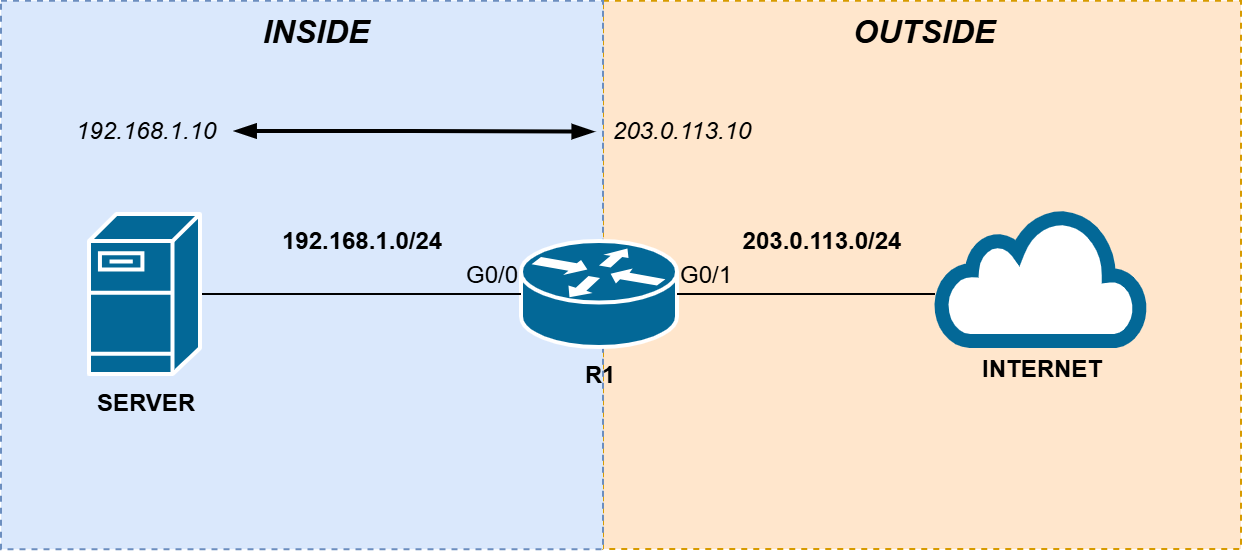
Topologi:

  • Inside (LAN): 192.168.1.0/24
  • Outside (Internet): 203.0.113.0/24
  • Server internal: 192.168.1.10 → ingin diakses sebagai 203.0.113.10

Access List

 Access-list pada Cisco merupakan mekanisme filtering trafik yang digunakan untuk mengkontrol paket yang diizinkan permit atau ditolak deny saat melewati router atau switch Layer 3.

Access list bekerja dengan cara membandingkan informasi pada paket seperti source IP address, destination IP address dan protocol terhadap rules yang telah dibuat secara berurutan dari atas kebawah. Ketika sebuah paket cocok dengan salah satu rule, maka aksi dari rule tersebut langsung diterapkan tanpa mengecek rule berikutnya.

Access list sering digunakan untuk meningkatkan keamanan jaringan, membatasi akses antar jaringan, serta mengontrol lalu lintas agar lebih efisien. Selain itu, access list juga dapat diterapkan pada interface (inbound atau outbound) maupun digunakan untuk keperluan lain seperti NAT dan routing policy.

EIGRP Routing


EIGRP (Enhanced Interior Gateway Routing Protocol)

EIGRP (Enhanced Interior Gateway Routing Protocol) merupakan routing protocol dinamis advanced distance-vector (sering disebut hybrid) yang dikembangkan oleh Cisco.

Protokol EIGRP menggunakan algoritma DUAL (Diffusing Update Algorithm) untuk menghitung jalur terbaik sekaligus menyediakan mekanisme cadangan tanpa perlu menghitung ulang dari awal saat terjadi kegagalan.

EIGRP menggunakan metrik komposit yang terdiri dari bandwidth, delay, reliability, dan load (meskipun secara default hanya bandwidth dan delay yang digunakan).

EIGRP memiliki identifier berupa Autonomous System (AS) Number. AS Number ini digunakan untuk mengelompokkan router-router yang tergabung dalam domain EIGRP yang sama. Syarat utama agar dua router dapat menjadi neighbor EIGRP adalah harus berada pada AS Number yang sama. Jika AS berbeda, maka adjacency tidak akan terbentuk meskipun konfigurasi lainnya sudah benar.